
Пароль давно перестал быть просто ключом доступа. Сегодня это главная мишень для киберпреступников. В отчете Specops Software о взломанных паролях были проанализированы более шести миллиардов учетных данных, похищенных вредоносными программами в 2025 году. Первая пятерка самых распространенных паролей выглядит так: 123456, 123456789, 12345678, admin, password. Все они подбираются автоматическими инструментами за секунды.
Проблема не только в слабых комбинациях. Исследования показывают 94% паролей используются повторно на нескольких аккаунтах. А 18% скомпрометированных паролей короче 8 символов, тогда как эксперты рекомендуют минимум 12–16. Сотрудник, использующий один и тот же пароль для корпоративной почты и личного аккаунта, создает брешь, через которую злоумышленник может проникнуть во всю инфраструктуру компании.
Принудительная смена паролей каждые 90 дней и требования к сложности не работают без инструмента для безопасного хранения. Они приводят к предсказуемому результату: сотрудники записывают пароли в заметки, отправляют себе в мессенджеры или приклеивают стикеры на монитор. Это не саботаж. Это рациональное поведение человека, которого система заставляет запоминать незапоминаемое.
Для партнеров 1С:Франчайзи и их клиентов это означает конкретную боль: клиент приходит с запросом на «что-то для безопасности», но реальная проблема лежит не в антивирусе, а в том, как сотрудники обращаются с учетными данными.
Kaspersky Password Manager (KPM) для бизнеса — не просто защищенное хранилище паролей. А система централизованного управления доступами, встроенная в корпоративную инфраструктуру защиты.
Продукт решает три задачи одновременно:
- Сотрудников избавляет от необходимости помнить десятки комбинаций. Один мастер-пароль, все остальное хранится и подставляется автоматически.
- Администратору ИБ — дает инструмент контроля: политики сложности, аудит действий, мгновенный отзыв доступов при увольнении.
- Для бизнеса — закрывает класс рисков, связанных с человеческим фактором в управлении паролями, без ущерба для продуктивности.
Решение позиционируется для среднего и крупного бизнеса, но применим и в компаниях меньшего размера, где ценность цифровых активов уже осознана.
В этой статье представлен подробный обзор продукта Kaspersky Password Manager для бизнеса от архитектуры до сценариев использования.
Читайте в статье:
Архитектура и принцип работы
Бизнес-версия KPM построена на клиент-серверной архитектуре. Серверное приложение разворачивается на Windows или Linux в инфраструктуре заказчика. Клиентские приложения доступны только только для Windows.
Все данные хранятся в зашифрованном виде. Расшифровка происходит только после ввода мастер-пароля. Ключи шифрования генерируются локально на устройстве пользователя и не передаются на сторону. Мастер-пароль нигде не хранится — ни на сервере, ни в облаке «Лаборатории Касперского». Если сотрудник забывает мастер-пароль, доступ к его хранилищу теряется безвозвратно.
Это принцип нулевого разглашения: даже администратор инфраструктуры не может прочитать содержимое личных сейфов сотрудников. Он видит статистику использования и события безопасности, но не сами пароли.
Ключевые возможности для бизнеса
1. Централизованное администрирование
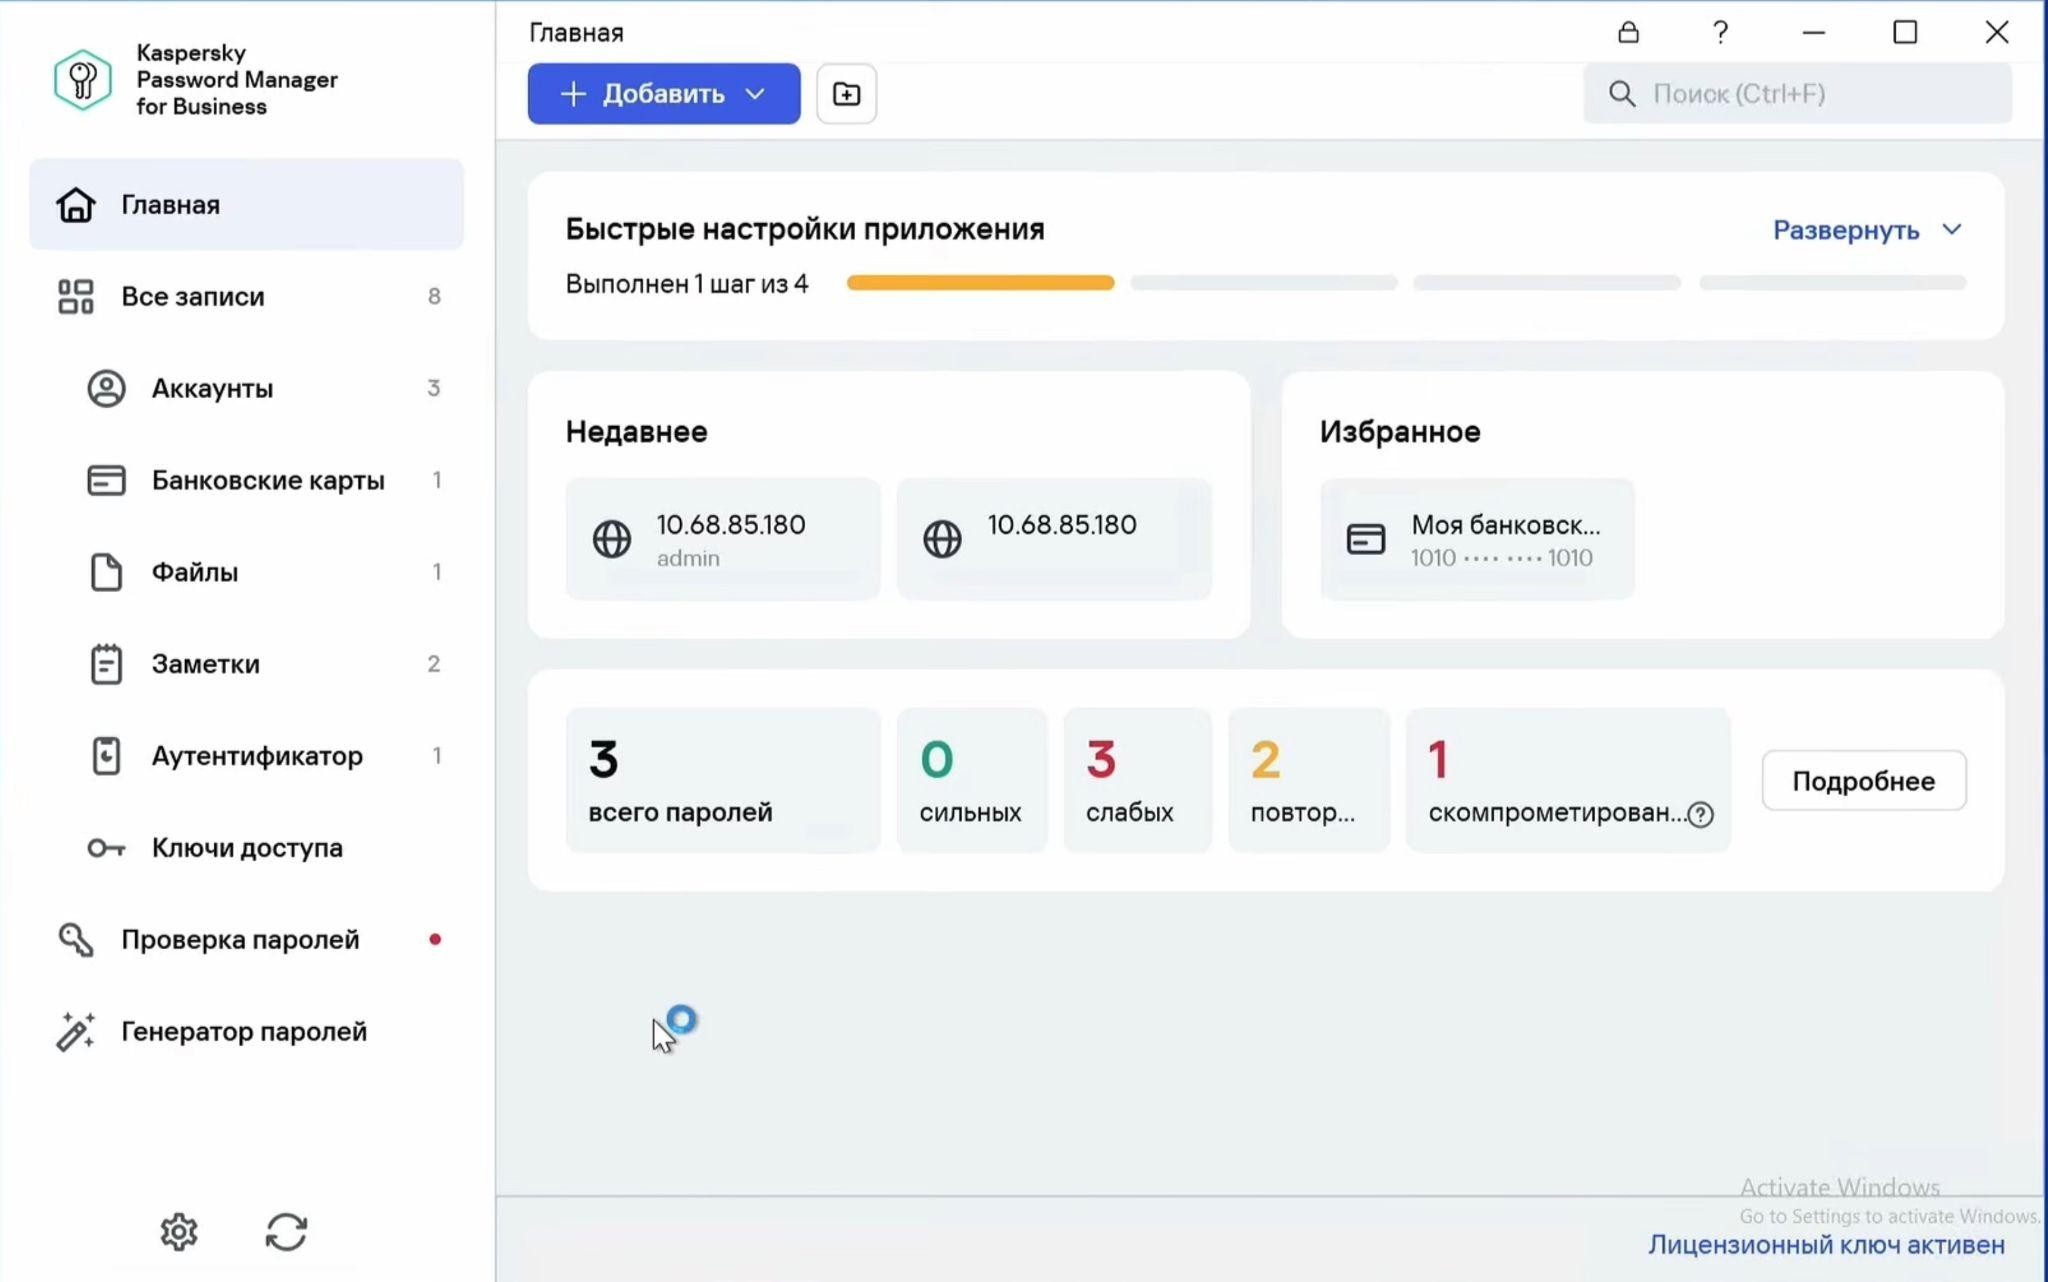
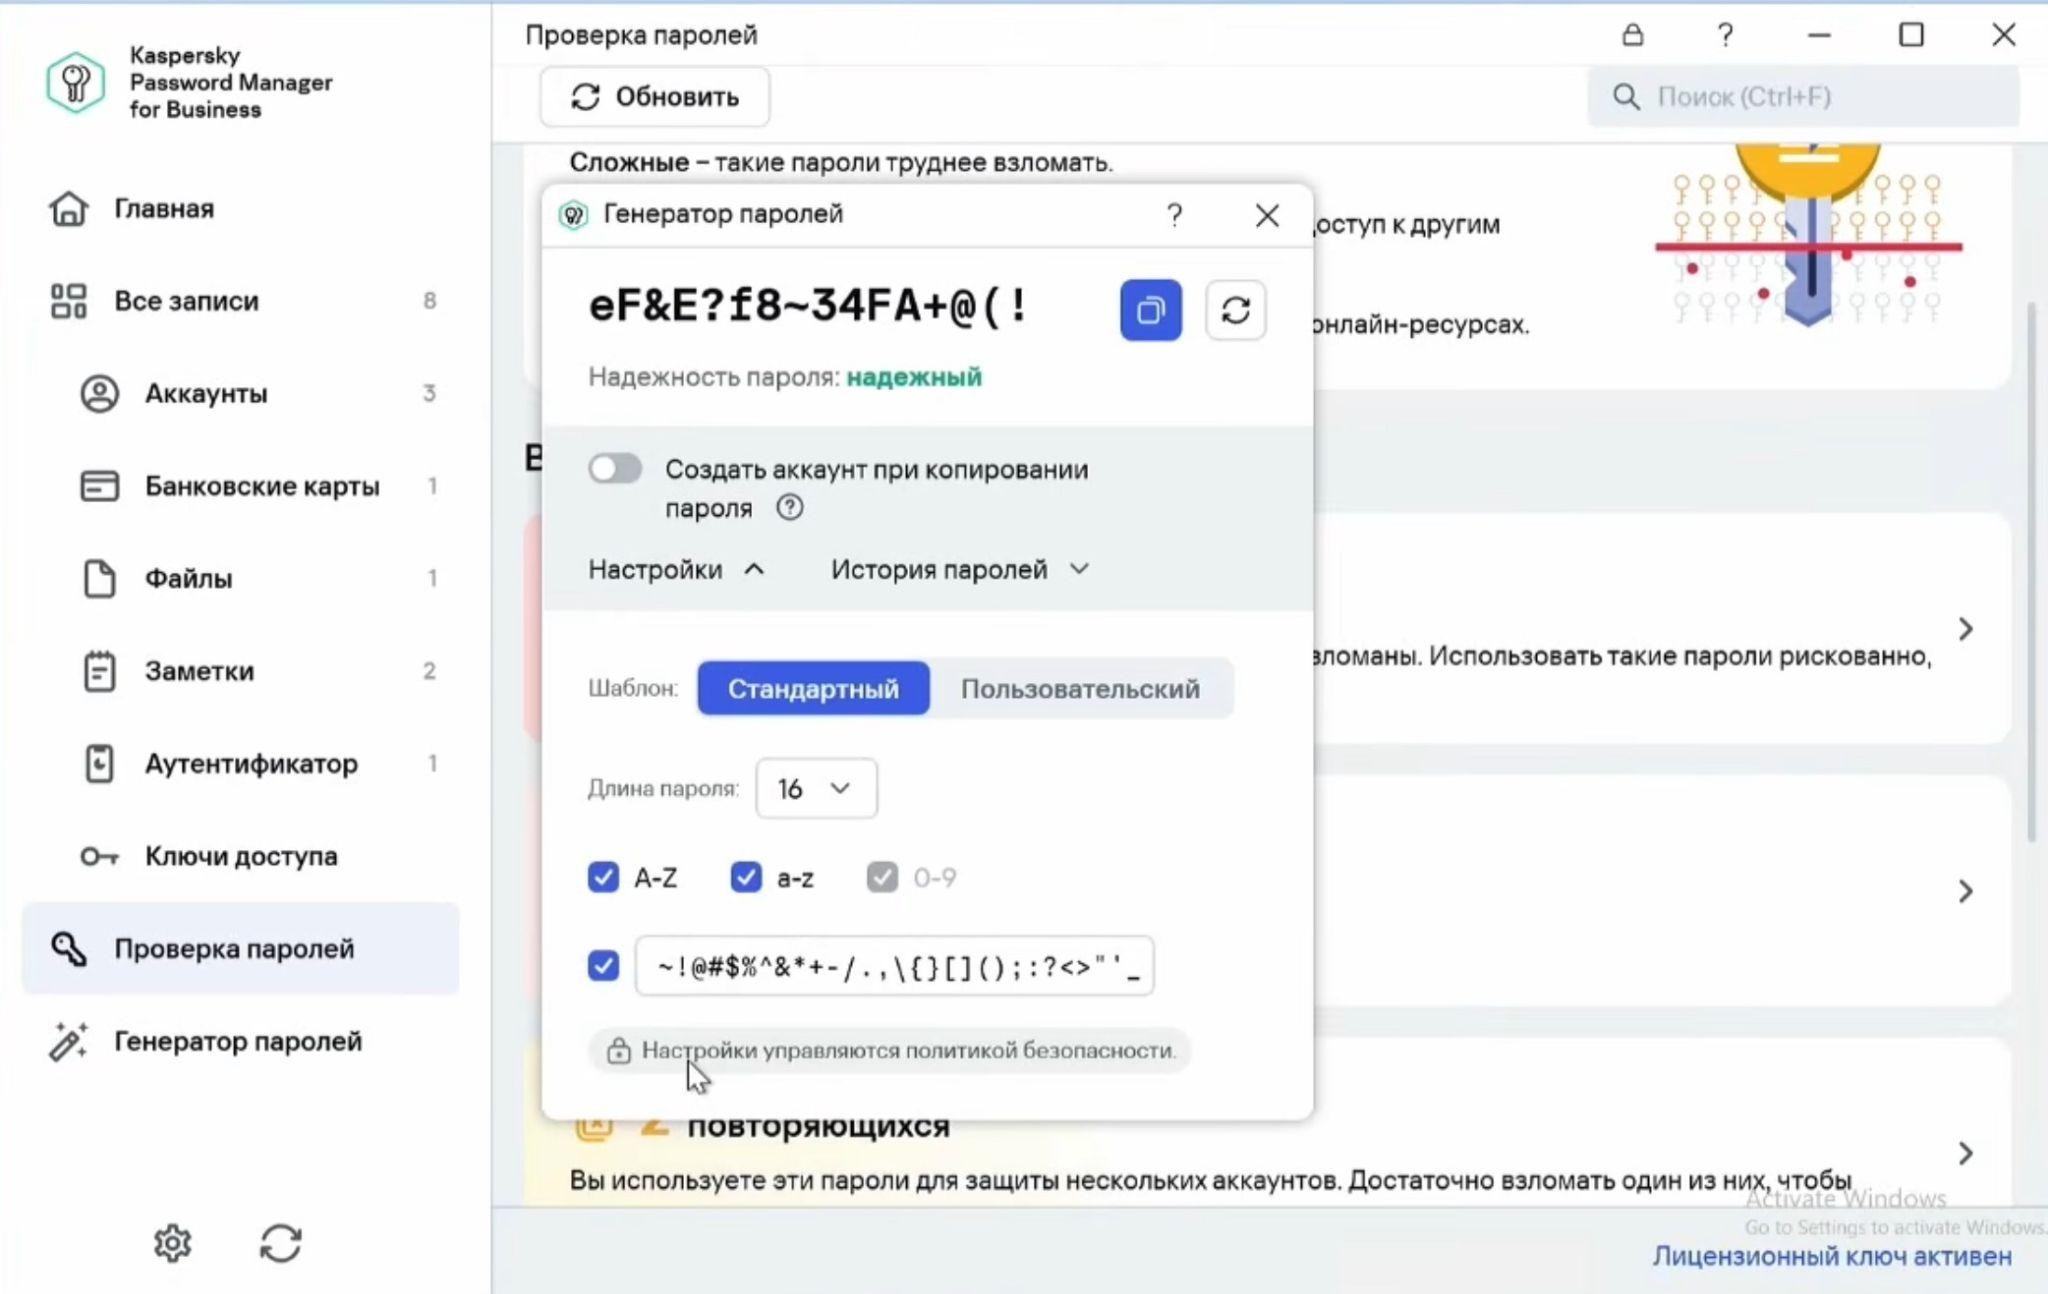
Администраторы могут принудительно задавать политики сложности паролей для самого менеджера, требовать обязательную двухфакторную аутентификацию для входа в приложение и блокировать доступ уволенным сотрудникам одним кликом в центральной консоли.
2. Общие папки
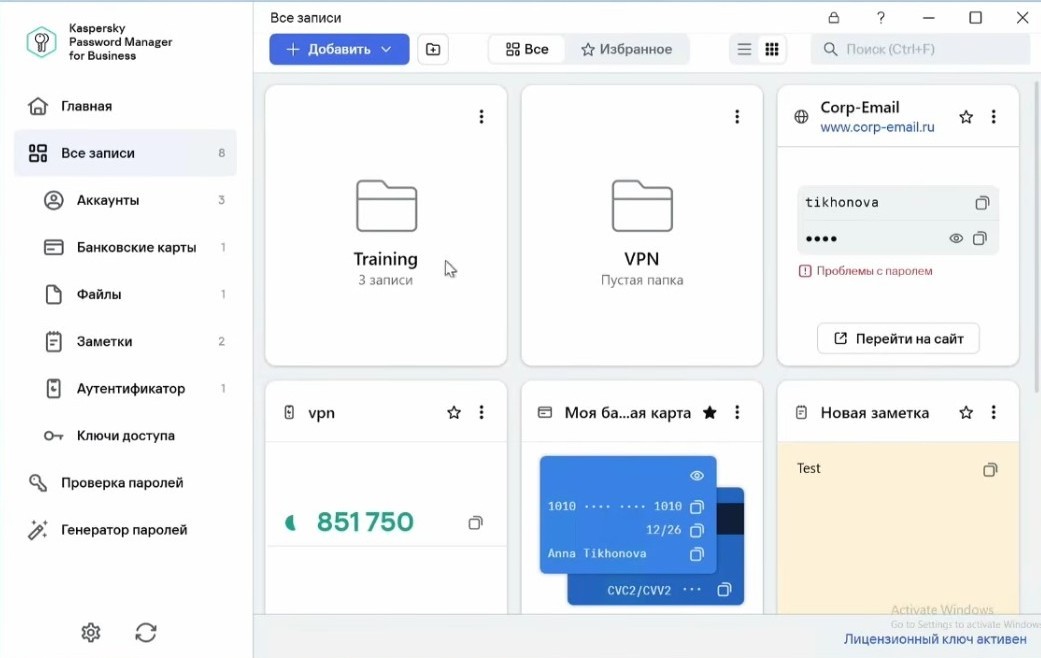
Критически важная функция для командной работы. Вместо того чтобы пересылать учетные данные от рекламных кабинетов, хостинга или CRM-систем в мессенджерах, сотрудники помещают их в общие рабочие пространства. Права доступа гибко настраиваются: кто-то может только использовать логин и пароль (система подставит их автоматически), а руководитель отдела — редактировать и удалять записи.
3. Кроссплатформенность и мобильность
Решение работает нативно на всех популярных операционных системах: Windows, macOS, Android и iOS. Браузерные расширения для Chrome, Firefox, Edge и Safari обеспечивают незаметное взаимодействие: менеджер сам предложит сохранить новый пароль или подставить сохраненные данные при входе на сайт.
4. Генератор паролей и аудит
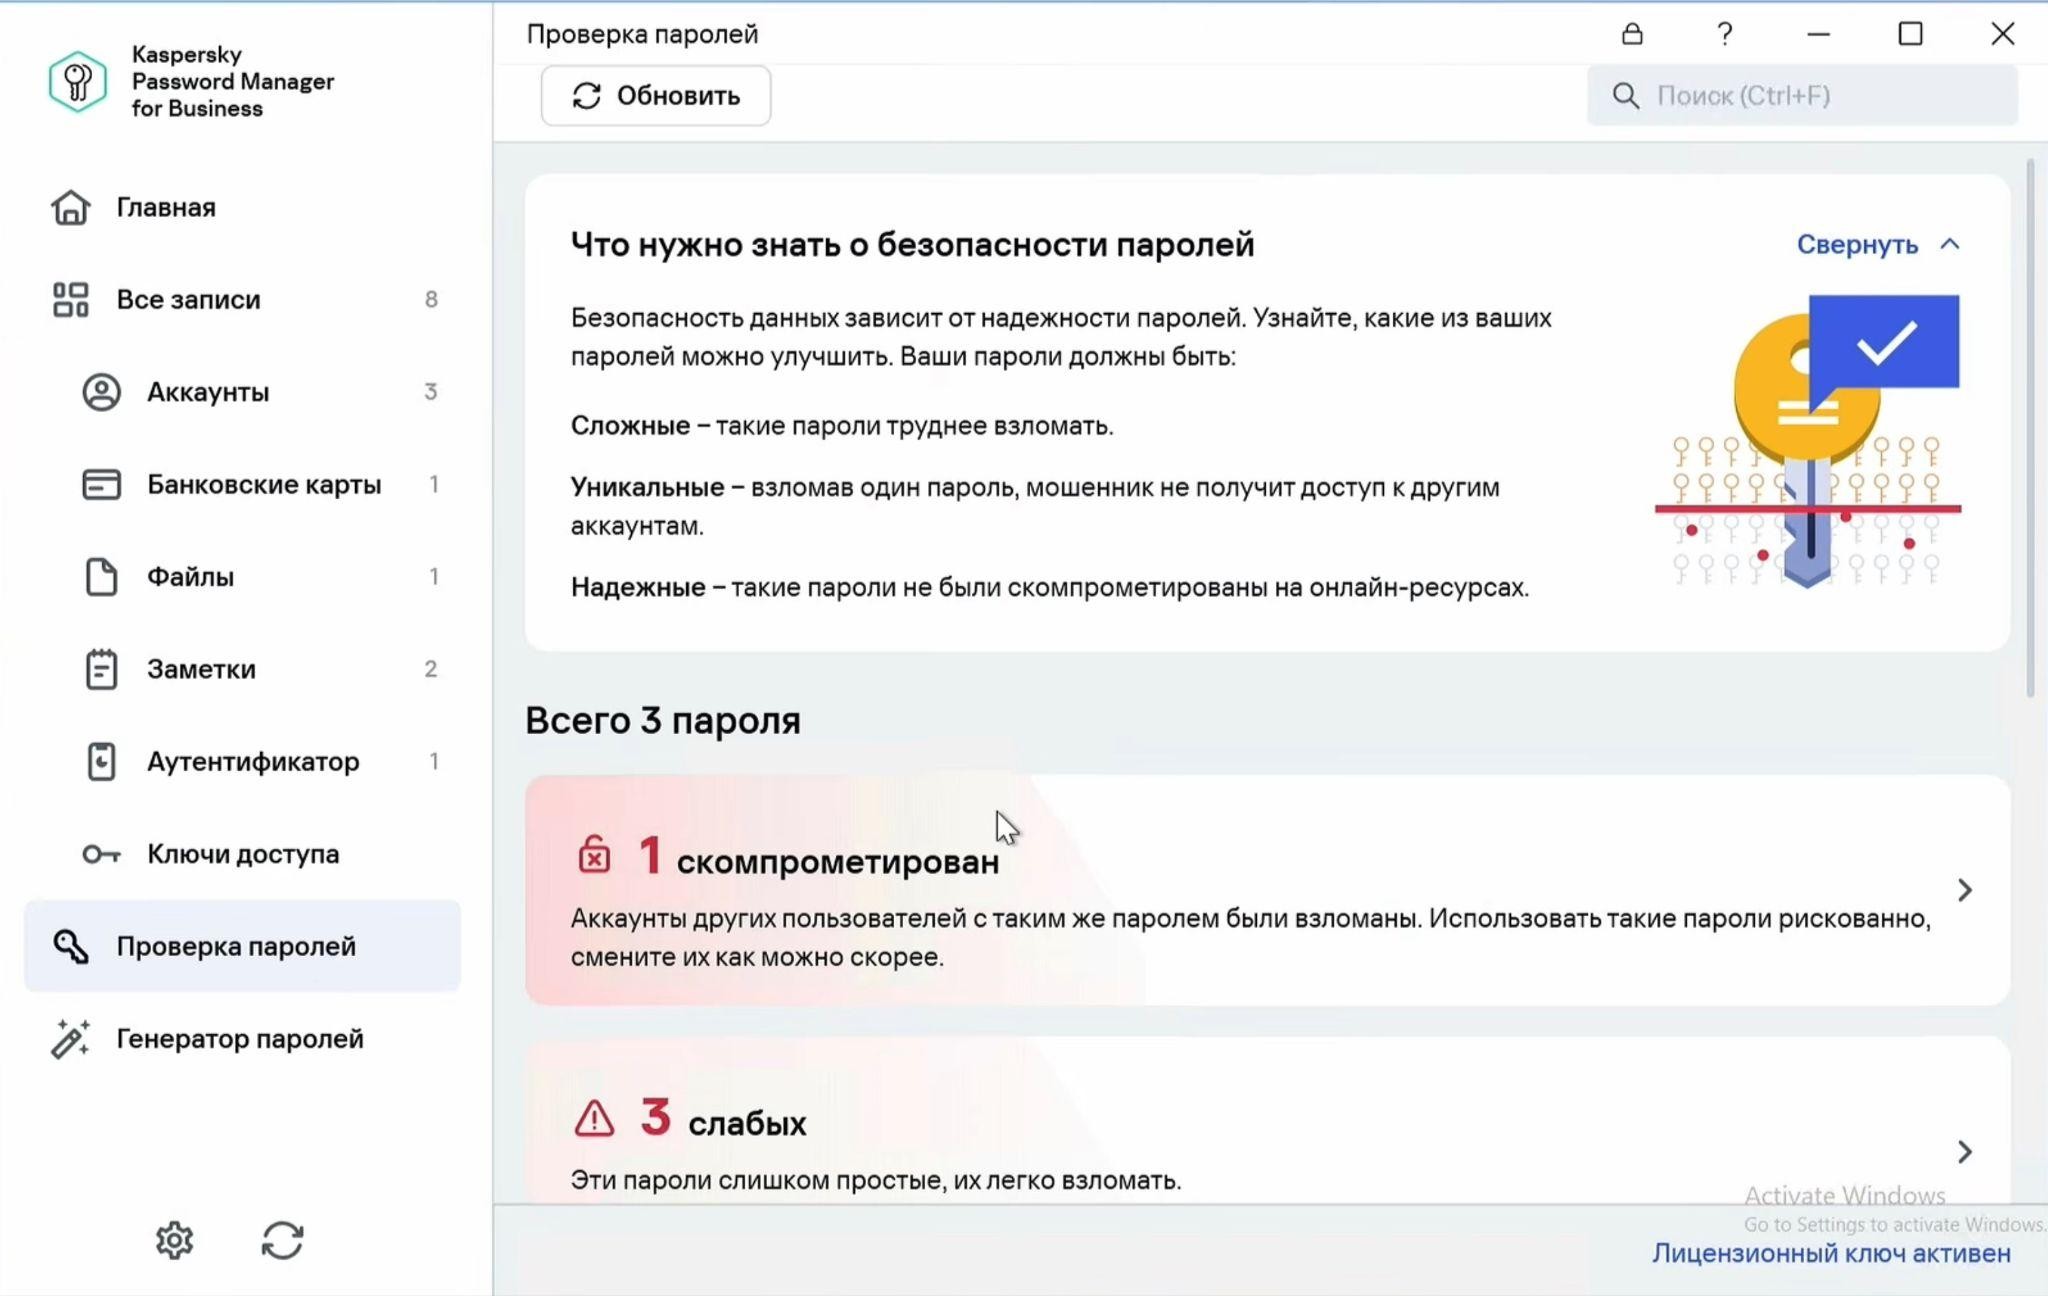
Встроенный генератор создает криптографически стойкие уникальные пароли для каждого нового сервиса, исключая риск атак методом подстановки украденных комбинаций. Система аудита фиксирует все события: успешные входы, попытки подбора мастер-пароля, создание новых записей и экспорт данных.
5. Безопасное хранение цифровых активов
Помимо текстовых логинов, позволяет хранить данные банковских карт, сканы документов (паспортов, лицензий), медицинские заметки и произвольные текстовые файлы. Все это также защищено общим шифрованием контейнера.
Сценарии использования по отделам
Маркетинг и SMM. Единое защищенное хранилище доступов к рекламным кабинетам (Яндекс.Директ, соцсети) и сервисам аналитики. При увольнении сотрудника доступ ко всем аккаунтам отключается одной кнопкой без смены паролей на площадках.
ИТ-отдел. Безопасное хранение корневых паролей от серверов, сетевого оборудования и баз данных с фиксацией действий каждого администратора в журнале аудита.
Бухгалтерия. Защищенный доступ к клиент-банкам, ОФД и порталам налоговой службы, а также автозаполнение реквизитов при платежах.
HR-департамент. Управление учетными записями работных сайтов (например, hh.ru) и безопасное хранение персональных данных кандидатов до оформления.
Руководство. Синхронизация личных кабинетов банков, CRM и закрытых отчетов между рабочим ноутбуком, домашним ПК и смартфоном.
Проектные команды. Создание временных общих папок для обмена доступами к таск-трекерам и облачным дискам с внешними подрядчиками; мгновенный отзыв прав после завершения контракта.
Чем бизнес-версия отличается от домашней
| Параметр | Бизнес-версия | Домашняя версия |
|---|---|---|
Размещение |
On-Premise, в инфраструктуре заказчика |
Облако |
Политики |
Корпоративные политики, проверка соответствия |
Отсутствуют |
Экспорт |
Ограничен для предотвращения утечек |
Полный экспорт |
Импорт из бизнес-версии в личную |
Заблокирован |
— |
Управление |
Единая консоль управления KSC |
— |
Совместимость |
Не конфликтует с домашней версией |
— |
Разделение важно для партнеров: клиент может использовать домашнюю версию для личных целей, но корпоративные секреты остаются в контуре компании. Импорт корпоративной базы в личную версию технически невозможен — это защита от утечки корпоративных данных от сотрудника.
Kaspersky Password Manager является самостоятельным продуктом, но в бизнес-сегменте является частью комплексных решений Kaspersky Endpoint Security для бизнеса. Это дает синергетический эффект:
- Единая политика: Правила создания паролей в менеджере согласуются с политиками сложности учетных записей Active Directory.
- Сквозная аналитика: События из менеджера паролей попадают в общий SIEM-журнал компании, позволяя выявлять аномальное поведение сотрудников.
- Упрощенная доставка: Лицензии на KPM докупаются поверх базовой защиты рабочих станций упрощает бюджетирование и развертывание.
Стоимость и лицензирование
Kaspersky Password Manager лицензируется просто, по количеству пользователей. Один пользователь может установить клиент на несколько устройств, база будет синхронизироваться.
Срок действия лицензий составляет 1, 2 или 3 года. По истечению срока действия лицензии доступ к хранилищу и паролям сохраняется в режиме чтения, но нельзя будет создавать новые пароли, редактировать и удалять ранее созданные.
Стоимость продукта определяется на основании диапазона количества приобретаемых лицензий. Для примера, на момент написания статьи, рекомендованная розничная стоимость для 50 пользователей попадает в диапазон от 50-99 и составляет 95 200 Руб. на 1 год.
Kaspersky Password Manager для бизнеса — это инструмент, который устраняет конфликт между удобством сотрудников и требованиями информационной безопасности.
- Сотрудник перестает быть слабым звеном не потому его научили «правильно» обращаться с паролями, а потому что система делает неправильное поведение невозможным. Нет стикеров на мониторе, нет паролей в мессенджерах, нет повторного использования комбинаций.
- Компания получает централизованный контроль над цифровыми ключами. Право на вход прекращается ровно в момент прекращения трудовых отношений. Все действия фиксируются в аудите.
Внедрение менеджера паролей превращает хаотичное управление доступами в строгий ИТ-процесс. Для партнеров 1С:Франчайзи это возможность предложить клиентам решение, которое закрывает реальную боль, а не абстрактную «безопасность».
По вопросам приобретения продуктов обращайтесь в отдел продаж системного программного обеспечения:
- эл. почта: soft@rarus.ru;
- тел.: +7 (495) 642-78-78;
- или в ваше региональное представительство компании «1С‑Рарус».

Эксперт отдела продаж системного программного обеспечения, «1С‑Рарус»


